رایانش ابری یکی از بنیادیترین تحولهای زیرساختی در دنیای فناوری اطلاعات است که امکان دسترسی به منابع پردازشی، ذخیرهسازی و سرویسهای نرمافزاری را بهصورت منعطف، مقیاسپذیر و برحسب نیاز فراهم میکند. در این مدل، سازمانها به جای تکیه بر زیرساختهای فیزیکی سنگین، از منابع مجازیسازیشده و توزیعشده در مراکز داده و نواحی جغرافیایی (Regions و Availability Zones) استفاده میکنند و میتوانند با سرعت بیشتری سرویسهای خود را توسعه دهند. این منابع از طریق فناوریهایی مانند مجازیسازی و لایههای مدیریت و خودکارسازی (Orchestration) در اختیار کاربران قرار میگیرند. معماری رایانش ابری بهعنوان چارچوبی برای طراحی، سازماندهی و مدیریت این منابع، نقش کلیدی در عملکرد، امنیت و پایداری سیستمهای مدرن دارد. در این مقاله از کلود دات آیآر تلاش میکنیم این معماری را بهصورت دقیق و فنی بررسی کنیم تا دیدی روشن از ساختار آن به دست آید.
معماری رایانش ابری چه مفهومی دارد؟
معماری رایانش ابری به چارچوبی گفته میشود که نحوه طراحی، سازماندهی و ارتباط بین اجزای مختلف یک سیستم ابری را مشخص میکند. این معماری تعیین میکند که لایهها و اجزای اصلی مانند لایه پردازش (Compute)، ذخیرهسازی (Storage)، شبکه (Network)، لایه مدیریت (Management Plane) و لایه ارائه سرویس (Service Delivery Layer) چگونه با یکدیگر تعامل داشته باشند و منابع به چه شکلی در بستر ابر ارائه و کنترل شوند. به بیان ساده، معماری ابری نقشهی کلی ساخت یک سیستم ابری است که نقش هر لایه و ارتباط بین آنها را مشخص میکند.
درک این مفهوم کمک میکند تا بهتر بفهمیم یک سیستم ابری چگونه بهصورت مقیاسپذیر و توزیعشده عمل میکند. مهمترین جنبههای معماری رایانش ابری شامل موارد زیر است:
- جداسازی لایههای معماری و مسئولیتها (Separation of Concerns)
- طراحی مبتنیبر مجازیسازی و انتزاع منابع (Virtualization & Abstraction)
- مدیریت و ارکستریشن منابع (Resource Orchestration)
- مدلهای ارائه سرویس (IaaS, PaaS, SaaS) بهعنوان لایههای خدماتی
- امنیت و کنترل دسترسی در سطح معماری (Identity, Access & Policy Enforcement)
- طراحی برای دسترسپذیری بالا و تحمل خطا (High Availability & Fault Tolerance)
این ساختار باعث میشود سیستمهای ابری بتوانند منابع را بهصورت پویا تخصیص دهند و سرویسها را بدون وابستگی به زیرساخت فیزیکی مستقیم، در مقیاس بزرگ ارائه کنند.
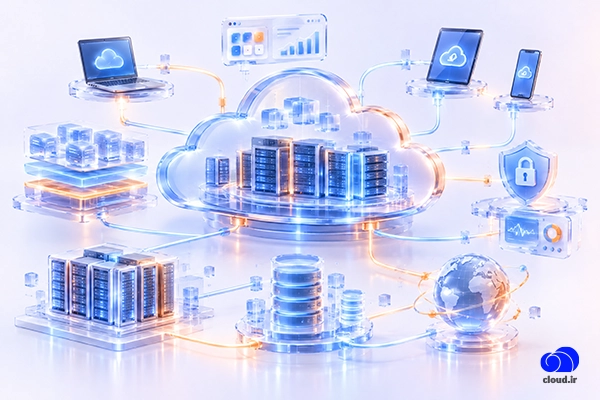
اجزای اصلی معماری رایانش ابری
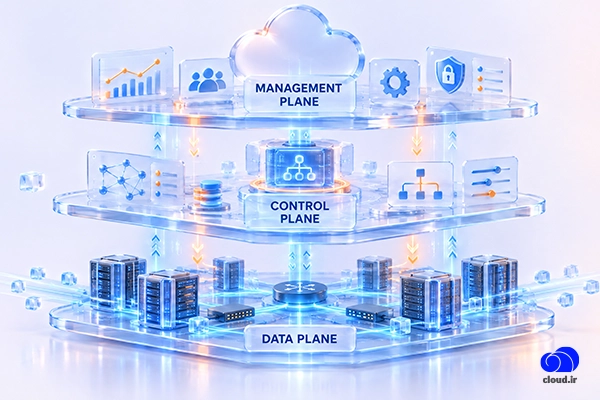
معماری رایانش ابری از مجموعهای از لایهها و سرویسهای بههمپیوسته تشکیل میشود که در قالب یک ساختار چندلایه شامل Data Plane، Control Plane و Management Plane سازماندهی شدهاند. هرکدام از این بخشها نقش مشخصی در ارائه، مدیریت و کنترل منابع دارند. تعامل صحیح بین این لایهها باعث میشود یک سیستم ابری بتواند بهصورت پایدار، مقیاسپذیر، ایمن و قابلمدیریت عمل کند. در ادامه مهمترین اجزای این معماری را بررسی میکنیم.
لایه محاسبات
لایه محاسباتی مسئول اجرای مستقیم بارهای کاری و پردازشها در محیط ابری است و یکی از اجزای اصلی در سطح Data Plane محسوب میشود. این لایه منابع پردازشی مانند CPU و RAM را برای اجرای سرویسها و اپلیکیشنها فراهم میکند و اساس اجرای workloadها در ابر را تشکیل میدهد.
- اجرای ماشینهای مجازی (Virtual Machines)
- پشتیبانی از کانتینرها و معماری Cloud Native
- تخصیص منابع پردازشی به سرویسها در زمان اجرا
- اجرای workloadها در محیطهای ایزوله و مقیاسپذیر
لایه ذخیرهسازی
این لایه وظیفه نگهداری، مدیریت و توزیع دادهها را بر عهده دارد و باید قابلیت اطمینان و مقیاسپذیری بالایی داشته باشد. ذخیرهسازی در معماری ابری معمولاً بهصورت توزیعشده طراحی میشود تا دسترسپذیری بالا و تحمل خطا تضمین شود.
- Object Storage، Block Storage و File Storage
- Replication و پشتیبانگیری (Backup & Recovery)
- توزیع داده بین نواحی مختلف جغرافیایی (Regions)
- طراحی برای مقیاسپذیری بالا و Elasticity
لایه شبکه
این لایه مسئول ایجاد ارتباط امن، پایدار و بهینه بین اجزای مختلف زیرساخت ابری است و وظیفه مدیریت ارتباطات، مسیریابی، توزیع ترافیک و اعمال سیاستهای امنیتی را بر عهده دارد. لایه شبکه هم در Data Plane (انتقال دادهها) و هم در Control Plane (مدیریت و کنترل شبکه) نقش کلیدی ایفا میکند و با استفاده از سرویسهای نرمافزارمحور، دسترسی ایمن، مقیاسپذیر و کمتأخیر را برای سرویسهای ابری فراهم میسازد.
- Virtual Private Cloud (VPC) و شبکههای ایزوله برای تفکیک منابع و افزایش امنیت
- Routing و مدیریت جریان ترافیک میان شبکهها و سرویسها
- Load Balancing برای توزیع هوشمند درخواستها بین سرورها
- Firewall و Security Groups برای اعمال قوانین امنیتی در سطح زیرشبکه و کنترل دسترسی
- DNS برای نامگذاری سرویسها و مسیریابی درخواستها
- VPN و ارتباطات اختصاصی (مانند Direct Connect یا ExpressRoute) برای اتصال امن زیرساختهای سازمانی به محیط ابری
- CDN (Content Delivery Network) برای توزیع محتوای استاتیک و کاهش تأخیر دسترسی کاربران
- Network Segmentation و Micro-segmentation برای جداسازی منطقی بخشهای مختلف شبکه و افزایش امنیت ترافیک داخلی
لایه مدیریت و ارکستریشن
این لایه مسئول تصمیمگیری، مدیریت و هماهنگی منابع در سطح کل سیستم است و نقش کلیدی در خودکارسازی زیرساخت دارد.
- Provisioning و تخصیص منابع
- زمانبندی اجرای workloadها (Scheduling)
- مدیریت چرخه عمر سرویسها (Lifecycle Management)
- اعمال سیاستهای Auto Scaling در سطح کنترل
مدیریت هویت و دسترسی
IAM (Identity and Access Management) سرویس مدیریت کاربران، نقشها و مجوزهای دسترسی در پلتفرم ابری است که بهصورت سراسری در تمام لایههای معماری مورد استفاده قرار میگیرد. این سرویس نقش مهمی در تأمین امنیت، کنترل دسترسی به منابع و اجرای سیاستهای امنیتی در محیط رایانش ابری دارد.
- احراز هویت کاربران و سرویسها (Authentication)
- تعیین سطح دسترسی (Authorization)
- مدیریت نقشها (RBAC – Role Based Access Control)
- اعمال سیاستهای امنیتی مبتنیبر دسترسی
مانیتورینگ و مشاهدهپذیری
این بخش برای نظارت بر وضعیت سیستم، تحلیل عملکرد و تشخیص خطاها استفاده میشود و یک سرویس سراسری در معماری محسوب میگردد.
- جمعآوری لاگها (Logging)
- پایش معیارهای عملکردی (Metrics Monitoring)
- رهگیری توزیعشده درخواستها (Distributed Tracing)
- هشداردهی و تشخیص ناهنجاریها (Alerting & Anomaly Detection)
اجزای کلیدی معماری مرجع ابری (NIST)
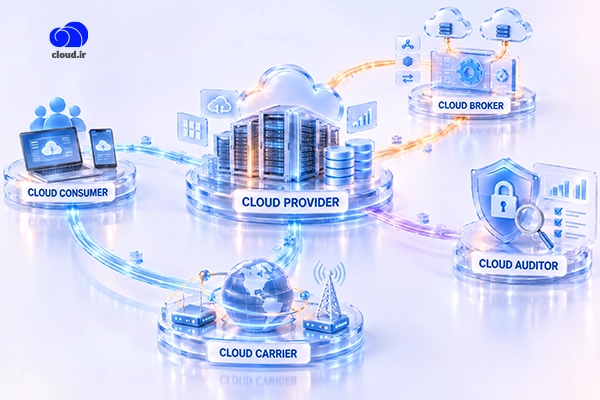
براساس معماری مرجع رایانش ابری NIST (NIST SP 500-292)، ساختار رایانش ابری از پنج نقش اصلی به همراه یک لایه مدیریتی و امنیتی تشکیل میشود. این اجزا چارچوبی استاندارد برای تعامل میان ذینفعان، مدیریت خدمات، تأمین امنیت و اجرای صحیح فرآیندهای ابری فراهم میکنند و وظایف هر بخش را بهصورت شفاف مشخص میسازند.
Cloud Provider
Cloud Provider یا ارائهدهنده ابر، اصلیترین بازیگر در این معماری است که وظیفه طراحی، پیادهسازی و مدیریت زیرساختها و سرویسهای ابری را بر عهده دارد. این شامل مدیریت دیتاسنترها، منابع محاسباتی، ذخیرهسازی، شبکه و لایههای نرمافزاری میشود. ارائهدهنده ابر باید اطمینان حاصل کند که سرویسها با سطح بالایی از دسترسپذیری، امنیت و مقیاسپذیری در اختیار کاربران قرار میگیرند. همچنین مسئول بهروزرسانی مداوم زیرساخت و حفظ کیفیت سرویس (SLA) است.
Cloud Consumer
Cloud Consumer به فرد یا سازمانی گفته میشود که از سرویسهای ابری استفاده میکند. این نقش میتواند از یک کاربر ساده SaaS تا یک سازمان بزرگ استفادهکننده از زیرساختهای IaaS باشد. مصرفکننده مسئول انتخاب نوع سرویس، مدیریت مصرف منابع، پیکربندی سرویسها و کنترل هزینهها است. در واقع، میزان کنترل Cloud Consumer بر محیط بسته به مدل سرویس (SaaS، PaaS، IaaS) متفاوت خواهد بود.
Cloud Broker
Cloud Broker بهعنوان یک واسط میان Cloud Provider و Cloud Consumer عمل میکند و هدف آن بهینهسازی استفاده از خدمات ابری است. این نقش میتواند سرویسهای چند ارائهدهنده مختلف را ترکیب کرده و یک تجربه یکپارچه به مصرفکننده ارائه دهد. همچنین در مدیریت قراردادها، انتخاب بهترین سرویس از نظر هزینه و عملکرد و حتی جابهجایی بین ارائهدهندگان نقش مهمی دارد.
Cloud Carrier
Cloud Carrier وظیفه فراهمکردن زیرساخت ارتباطی بین ارائهدهنده و مصرفکننده را بر عهده دارد. این نقش معمولاً توسط شرکتهای مخابراتی یا ارائهدهندگان خدمات شبکه انجام میشود و مسئول انتقال امن و پایدار دادهها از طریق اینترنت یا شبکههای اختصاصی است. کیفیت عملکرد Cloud Carrier تأثیر مستقیم بر سرعت، تأخیر و پایداری سرویسهای ابری دارد.
Cloud Auditor
Cloud Auditor یک نهاد مستقل است که برای بررسی و ارزیابی عملکرد، امنیت و انطباق خدمات ابری مورد استفاده قرار میگیرد. این نقش اطمینان حاصل میکند که ارائهدهنده ابر مطابق استانداردهای امنیتی، قانونی و عملیاتی عمل میکند. ممیزیهای انجامشده توسط Cloud Auditor میتواند شامل بررسی سیاستهای امنیتی، ارزیابی ریسک و کنترل کیفیت سرویس باشد.
مدلهای استقرار در معماری ابری
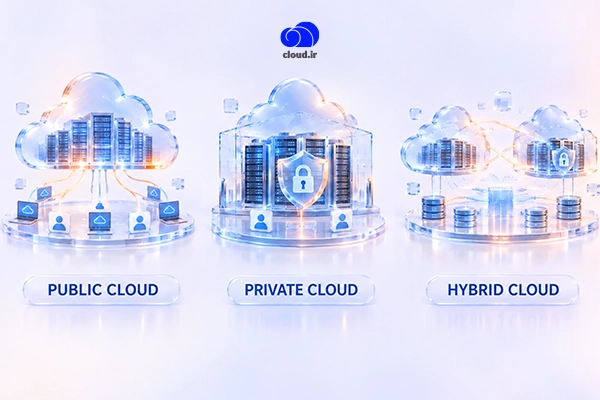
مدلهای استقرار در رایانش ابری مشخص میکنند که زیرساخت، سرویسها و منابع ابری در چه محیطی میزبانی و مدیریت میشوند و چه سطحی از کنترل، امنیت و دسترسی در اختیار سازمانها قرار میگیرد. انتخاب مدل استقرار تأثیر مستقیمی بر هزینه، مقیاسپذیری، الزامات امنیتی و نحوه مدیریت منابع دارد. بهطور کلی، این مدلها چارچوبی برای تعیین محل قرارگیری دادهها و نحوه استفاده از خدمات ابری ارائه میدهند.
- ابر عمومی (Public Cloud)
در این مدل، زیرساخت ابری توسط یک ارائهدهنده شخص ثالث مدیریت شده و از طریق اینترنت بهصورت چندمستاجری (Multi-Tenant) در اختیار چندین سازمان یا کاربر قرار میگیرد. منابع بهصورت مجازیسازیشده و ایزوله ارائه میشوند و کاربران بدون نیاز به مدیریت زیرساخت فیزیکی از آن استفاده میکنند. این مدل بیشترین مقیاسپذیری، انعطافپذیری بالا و هزینه اولیه پایین را فراهم میکند. - ابر خصوصی (Private Cloud)
در ابر خصوصی، زیرساخت ابری بهصورت اختصاصی برای یک سازمان فراهم میشود و میتواند بهصورت داخلی (On-Premises) یا توسط یک ارائهدهنده ثالث میزبانی شود. این مدل بر پایه معماری تکمستاجری (Single-Tenant) است و امکان اعمال سیاستهای امنیتی، کنترلی و انطباقی سفارشی را فراهم میکند. تمرکز این مدل بر کنترل و انطباقپذیری بیشتر است، نه لزوماً مالکیت سختافزار. - ابر ترکیبی (Hybrid Cloud)
این مدل ترکیبی از ابر عمومی و خصوصی است که امکان اجرای همزمان بارهای کاری در هر دو محیط را فراهم میکند. در این معماری، سازمانها میتوانند دادهها و سرویسها را بر اساس الزامات امنیتی، عملکردی و هزینهای بین محیطها توزیع کنند. پیادهسازی این مدل نیازمند یکپارچگی در سطح شبکه، داده و مدیریت منابع است و معمولاً از طریق ارتباطات امن مانند VPN یا Dedicated Connection انجام میشود. - ابر جامعهای (Community Cloud)
در این مدل، زیرساخت ابری بین چند سازمان با الزامات، اهداف و سیاستهای امنیتی یا انطباقی مشترک به اشتراک گذاشته میشود. مدیریت این محیط میتواند بهصورت مشترک یا توسط یک نهاد ثالث انجام شود. تمرکز اصلی این مدل بر همراستایی در سیاستهای حاکمیتی و امنیتی است و معمولاً در حوزههایی مانند دولت، آموزش عالی و سازمانهای تحقیقاتی استفاده میشود.
معماریهای مدرن در رایانش ابری
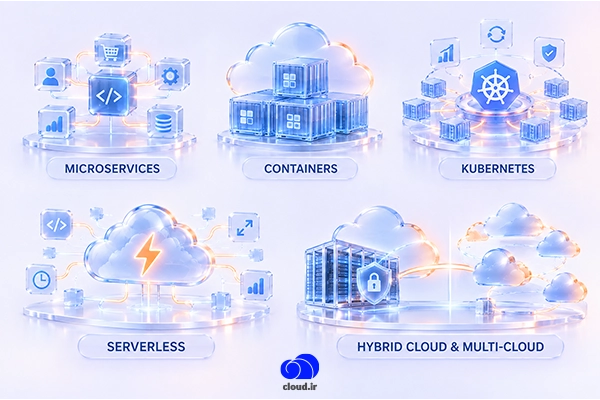
در سالهای اخیر، معماری رایانش ابری از مدلهای سنتی زیرساختمحور به سمت رویکردهای Cloud-Native و توزیعشده حرکت کرده است. این تحول با هدف افزایش مقیاسپذیری، انعطافپذیری، تابآوری (Resilience) و سرعت توسعه سرویسها شکل گرفته است. در این رویکرد، تمرکز از زیرساخت فیزیکی به سمت طراحی سرویسهای مستقل، سبک و قابلاستقرار در محیطهای مختلف منتقل شده است.
معماری میکروسرویسها (Microservices Architecture)
یکی از مهمترین روندها در این حوزه، استفاده از معماری میکروسرویسها است که در آن هر سرویس بهصورت مستقل توسعه، استقرار و مقیاسدهی میشود. ارتباط بین سرویسها نیز معمولاً از طریق APIهای سبک و استاندارد انجام میگیرد. این مدل باعث افزایش انعطافپذیری و کاهش وابستگی بین بخشهای مختلف سیستم میشود.
کانتینرها در معماری ابری
در کنار میکروسرویسها، استفاده از کانتینرها بهعنوان واحد استاندارد اجرای برنامهها باعث افزایش قابلیت حمل (Portability) و سازگاری بین محیطهای مختلف شده است. کانتینرها امکان اجرای یکسان برنامه در محیطهای توسعه، تست و تولید را فراهم میکنند.
ارکستریشن کانتینرها و Kubernetes
در سطح اجرایی، پلتفرمهای Container Orchestration مانند Kubernetes نقش مدیریت، زمانبندی و مقیاسدهی خودکار سرویسها را بر عهده دارند. Kubernetes بهعنوان یک لایه زیرساختی برای اجرای معماریهای Cloud-Native عمل میکند و خود یک معماری محسوب نمیشود.
معماری Serverless
مدل Serverless Computing یکی از رویکردهای مهم مدرن است که در آن مدیریت سرورها از دید توسعهدهنده حذف میشود. در این مدل، اجرای کد بهصورت event-driven و کاملاً مقیاسپذیر توسط ارائهدهنده ابر انجام میشود و توسعهدهنده فقط روی منطق کسبوکار تمرکز دارد.
استراتژیهای استقرار مدرن (Hybrid Cloud و Multi-Cloud)
در کنار معماریهای نرمافزاری، استراتژیهای استقرار نیز نقش مهمی دارند. Hybrid Cloud ترکیبی از ابر خصوصی و عمومی است، در حالی که Multi-Cloud استفاده همزمان از چند ارائهدهنده ابری مستقل را شامل میشود. این رویکردها به سازمانها کمک میکنند وابستگی خود را کاهش داده و انعطافپذیری بیشتری در مدیریت منابع داشته باشند.
اصول طراحی در معماری ابری
اصول طراحی در معماری رایانش ابری مجموعهای از معیارها و بهترین شیوهها هستند که به کمک آنها میتوان سیستمهای ابری را بهصورت پایدار، امن، مقیاسپذیر و بهینه طراحی کرد. این اصول معمولاً در قالب چارچوبهایی مانند Well-Architected Framework تعریف میشوند و هدف آنها ایجاد تعادل بین عملکرد، هزینه، امنیت و قابلیت اطمینان در سیستمهای ابری است.
- قابلیت اطمینان (Reliability)
طراحی سیستم باید بهگونهای باشد که در برابر خطاها مقاوم بوده و در صورت بروز مشکل، بتواند بهسرعت بازیابی شود. استفاده از معماری توزیعشده، افزونگی (Redundancy) و طراحی Fault Tolerant از اصول کلیدی در این بخش است. - امنیت (Security)
امنیت در معماری ابری شامل حفاظت از دادهها، کنترل دسترسی، رمزنگاری و مدیریت تهدیدها است. اجرای مدلهایی مانند Zero Trust و استفاده از IAM نقش مهمی در کاهش ریسکهای امنیتی دارد. - بهینهسازی هزینه (Cost Optimization)
منابع ابری باید بهگونهای استفاده شوند که کمترین هزینه و بیشترین بهرهوری را ایجاد کنند. استفاده از Auto Scaling و انتخاب صحیح مدل سرویسها از مهمترین راهکارها در این حوزه است. - کارایی عملکرد (Performance Efficiency)
سیستم باید بتواند با کمترین تأخیر و بیشترین بازدهی به درخواستها پاسخ دهد. انتخاب درست منابع، معماری توزیعشده و استفاده از CDNها در این بخش اهمیت دارد. - بهرهوری عملیاتی (Operational Excellence)
تمرکز این اصل بر بهبود فرآیندهای عملیاتی، مانیتورینگ، اتوماسیون و بهبود مستمر سیستم است. استفاده از ابزارهای Observability و CI/CD در این حوزه نقش کلیدی دارد. - پایداری (Sustainability)
این اصل به کاهش مصرف انرژی، استفاده بهینه از منابع و طراحی سبز در دیتاسنترها اشاره دارد. هدف آن کاهش اثرات زیستمحیطی و افزایش بهرهوری انرژی در سیستمهای ابری است.
جمعبندی
معماری رایانش ابری بهعنوان ستون اصلی زیرساختهای مدرن فناوری اطلاعات، نقش مهمی در نحوه طراحی، پیادهسازی و مدیریت سیستمهای نرمافزاری ایفا میکند. همانطور که بررسی شد، این معماری از مجموعهای از لایهها، مدلها و اجزای کلیدی تشکیل شده که هرکدام وظیفه مشخصی در ارائه خدمات پایدار، امن و مقیاسپذیر دارند. از مدلهای استقرار گرفته تا اجزای فنی و نقشهای تعریفشده در معماری مرجع NIST، همگی در کنار هم یک اکوسیستم یکپارچه و منعطف را شکل میدهند.
در نهایت، موفقیت در پیادهسازی معماری ابری وابسته به درک صحیح اصول طراحی، انتخاب مدل مناسب و استفاده درست از معماریهای مدرن مانند میکروسرویسها، کانتینرها و Serverless است. با رشد روزافزون نیاز به سرویسهای دیجیتال، رایانش ابری همچنان به تکامل خود ادامه میدهد و به یکی از مهمترین پایههای تحول دیجیتال در سازمانها تبدیل شده است.